

Recurso de API
O que é uma API em termos simples, como você pode usá-la no Post Affiliate Pro e quais benefícios ela traz para o seu negócio?
3 min de leitura
API
Tracking
+5
+++ term = “O que é uma interface de programação de aplicações (API)?” lastmod = “2026-10-08” title = “O que é uma interface de programação de aplicações (API)?” keywords = [ “interface de programação de aplicações”, “programação de aplicações”, “interface de programação”, “programação”, “api”, “aplicação”, “interface”, “programas de aplicação” ] url = “/affiliate-marketing-glossary/api/” description = “Uma API é um contrato que permite que aplicações de software solicitem e troquem dados entre si.” date = “2024-11-07T10:50:18+00:00” image = "" shortDescription = “Uma interface de programação de aplicações (API) é um contrato definido entre dois componentes de software que especifica como eles se comunicam.” tags = [ “API”, “SoftwareDevelopment”, “Programming”, “Integration”, “Technology” ] categories = [ “Glossary” ] showCTA = true ctaHeading = “Explore Mais Termos de Marketing de Afiliados” ctaDescription = “Aprimore seu conhecimento sobre marketing de afiliados com nosso glossário completo de termos essenciais do setor.” ctaPrimaryText = “Ver Glossário” ctaPrimaryURL = “/affiliate-marketing-glossary/” ctaSecondaryText = “Saiba Mais Sobre APIs” ctaSecondaryURL = “https://en.wikipedia.org/wiki/API"
[[faq]] question = “Como obter uma API?” answer = “Obter acesso a uma API normalmente segue estas etapas:
[[faq]] question = “O que é uma API em termos simples?” answer = “Uma API é um mensageiro. Um programa faz uma pergunta em um formato específico; outro programa responde. Você não precisa saber como o programa respondedor funciona internamente — você só precisa saber quais perguntas pode fazer e em que formato a resposta virá. A analogia do restaurante: o cardápio é a documentação da API, o garçom é a API, a cozinha é o sistema de backend. Você pede do cardápio; o garçom leva seu pedido para a cozinha e traz sua comida de volta.”
[[faq]] question = “O que é uma API web?” answer = “Uma API web é uma API que se comunica pela internet usando HTTP (ou HTTPS). É o tipo mais comum de API hoje em dia. Quando um aplicativo móvel busca dados de um servidor, quando um site incorpora um Google Maps, ou quando uma plataforma de afiliados registra uma conversão de uma loja de e-commerce — uma API web está cuidando dessa troca. APIs web são um subconjunto de APIs remotas, que também incluem protocolos como RPC e WebSocket que podem ou não usar HTTP.”
[[faq]] question = “O que são integrações de API?” answer = “Integrações de API são as conexões construídas entre dois ou mais sistemas usando suas APIs. Elas definem quais dados se movem, em qual direção, em qual gatilho e como os erros são tratados. Uma integração entre uma plataforma de e-commerce e um sistema de rastreamento de afiliados — onde uma compra concluída envia automaticamente os dados de conversão para a API de rastreamento — é um exemplo clássico.”
[[faq]] question = “O ChatGPT é uma API?” answer = “Sim. A OpenAI expõe os modelos ChatGPT através de uma API web pública. Desenvolvedores enviam prompts como payloads JSON para endpoints como https://api.openai.com/v1/chat/completions e recebem texto gerado na resposta. O mesmo modelo de API — autenticar, enviar uma requisição estruturada, receber uma resposta estruturada — se aplica. O preço é por token (aproximadamente a cada ~750 palavras), com taxas diferentes para tokens de entrada e saída e para diferentes níveis de modelo.”
[[faq]] question = “O que é API REST?” answer = “REST (Transferência de Estado Representacional) é um estilo arquitetural para APIs web. APIs REST tratam entidades de dados como recursos acessíveis em URLs previsíveis e manipulados através de métodos HTTP padrão: GET (ler), POST (criar), PUT (atualizar), DELETE (remover). Elas são stateless — cada requisição contém todas as informações que o servidor precisa, sem sessão armazenada no lado do servidor.”
[[faq]] question = “Como proteger uma API REST?” answer = “Proteja uma API REST com estas medidas: (1) use sempre HTTPS — nunca HTTP simples; (2) exija autenticação em cada requisição usando chaves de API, tokens OAuth 2.0 ou JWT; (3) implemente autorização com escopo para que cada cliente acesse apenas seus próprios dados; (4) valide e sanitize toda entrada para prevenir ataques de injeção; (5) aplique limitação de taxa para evitar abusos; (6) registre todas as requisições e monitore anomalias; (7) mantenha dependências e software do servidor atualizados; (8) implante atrás de um gateway de API que centralize a aplicação de segurança.”
[[faq]] question = “O que é um gateway de API?” answer = “Um gateway de API é um servidor que atua como ponto único de entrada para o tráfego de API. Ele roteia requisições recebidas para o serviço de backend correto, aplica autenticação e limitação de taxa, transforma requisições e respostas conforme necessário, armazena em cache consultas frequentes e registra todo o tráfego. Para qualquer plataforma que atenda múltiplos clientes ou execute uma arquitetura de microsserviços, um gateway de API é infraestrutura padrão — ele simplifica as conexões dos clientes e fortalece a segurança.”
[[faq]] question = “Qual é a diferença entre SOAP e REST?” answer = “SOAP é um protocolo; REST é um estilo arquitetural. Mensagens SOAP são sempre XML e seguem uma estrutura estrita definida por um arquivo WSDL. Respostas REST são tipicamente JSON (embora XML seja possível) e seguem convenções mais flexíveis. SOAP possui padrões built-in para segurança, transações e confiabilidade (WS-), o que o torna adequado para ambientes empresariais como bancos. REST é mais simples, mais rápido de implementar e domina o novo desenvolvimento de APIs.”
[[faq]] question = “O que é GraphQL?” answer = “GraphQL é uma linguagem de consulta para APIs desenvolvida pelo Facebook (Meta). Diferente do REST, onde o servidor define endpoints fixos e formatos de resposta fixos, o GraphQL permite que o cliente especifique exatamente quais campos precisa. Isso resolve os problemas de over-fetching e under-fetching — o cliente recebe precisamente os dados que solicitou, nem mais, nem menos. GraphQL é especialmente útil para aplicativos móveis e modelos de dados complexos, mas requer implementação no lado do servidor e estratégias de cache mais sofisticadas.”
[[faq]] question = “Como testar uma API?” answer = “O teste de API verifica se uma API retorna as respostas esperadas tanto para entradas válidas quanto inválidas. Comece com exploração manual usando uma ferramenta como Postman ou um comando curl simples. Depois, construa suítes de teste automatizadas: testes funcionais que verificam o caminho feliz e os casos de erro de cada endpoint, testes de contrato que validam os esquemas de resposta contra a especificação OpenAPI, e testes de carga que medem o desempenho sob requisições concorrentes. Execute testes automatizados em CI/CD a cada alteração de código.”
[[faq]] question = “O que é uma chamada de API?” answer = “Uma chamada de API é uma única requisição enviada de um aplicativo cliente para um endpoint de API, esperando uma resposta. Consiste em um método HTTP, uma URL, cabeçalhos opcionais e um corpo opcional. O servidor processa a requisição e retorna um código de status e — geralmente — um corpo de resposta. Toda vez que um aplicativo de clima verifica a previsão, uma página de pagamento confirma uma transação, ou um painel de afiliados atualiza dados de comissão, uma ou mais chamadas de API estão acontecendo nos bastidores.”
[[faq]] question = “Onde encontrar novas APIs?” answer = “Diretórios públicos de API como RapidAPI, ProgrammableWeb e o Postman API Network listam milhares de APIs em diversas categorias. Para APIs específicas de marketing de afiliados, comece com o portal do desenvolvedor da sua plataforma — a maioria dos provedores SaaS de afiliados documenta suas APIs publicamente. Agências governamentais (dados.gov.br, weather.gov), plataformas sociais (Meta, X, LinkedIn) e processadores de pagamento (Stripe, PayPal) todos mantêm portais do desenvolvedor com documentação de API e guias de integração.”
[[faq]] question = “Como escrever documentação de API?” answer = “Uma boa documentação de API começa com uma especificação OpenAPI — uma definição legível por máquina de cada endpoint, parâmetro, resposta e erro. A partir dessa especificação, ferramentas como Swagger UI e Redoc geram documentação de referência interativa. Além da referência, inclua: um guia de autenticação (como obter e usar credenciais), um tutorial de início rápido (o exemplo funcional mais simples possível), exemplos de código em múltiplas linguagens e um changelog. Documentação não é um entregável único; ela deve permanecer sincronizada com a API à medida que endpoints e comportamentos mudam.
<script type="application/ld+json"> { "@context": "https://schema.org", "@type": "FAQPage", "mainEntity": [ { "@type": "Question", "name": "O ChatGPT é uma API?", "acceptedAnswer": { "@type": "Answer", "text": "Sim. A OpenAI expõe os modelos ChatGPT através de uma API web pública. Desenvolvedores enviam prompts como payloads JSON e recebem texto gerado na resposta. O preço é por token, com taxas diferentes para tokens de entrada e saída e para diferentes níveis de modelo." } }, { "@type": "Question", "name": "Como obter uma API?", "acceptedAnswer": { "@type": "Answer" } }, { "@type": "Question", "name": "O que é uma API em termos simples?", "acceptedAnswer": { "@type": "Answer", "text": "Uma API é um mensageiro entre programas de software. Um programa faz uma pergunta em um formato específico; outro responde. A analogia do restaurante: o cardápio é a documentação da API, o garçom é a API e a cozinha é o sistema de backend." } }, { "@type": "Question", "name": "O que é uma API web?", "acceptedAnswer": { "@type": "Answer", "text": "Uma API web se comunica pela internet usando HTTP ou HTTPS. Quando um aplicativo móvel busca dados, um site incorpora um Google Maps, ou uma plataforma de afiliados registra uma conversão de uma loja de e-commerce, uma API web está cuidando da troca." } }, { "@type": "Question", "name": "O que é API REST?", "acceptedAnswer": { "@type": "Answer", "text": "REST (Transferência de Estado Representacional) é um estilo arquitetural para APIs web. APIs REST tratam entidades de dados como recursos em URLs previsíveis e usam métodos HTTP padrão: GET (ler), POST (criar), PUT (atualizar), DELETE (remover). Elas são stateless e são o estilo de API mais amplamente utilizado." } }, { "@type": "Question", "name": "Como proteger uma API REST?", "acceptedAnswer": { "@type": "Answer" } }, { "@type": "Question", "name": "O que é um gateway de API?", "acceptedAnswer": { "@type": "Answer", "text": "Um gateway de API é um servidor que atua como ponto único de entrada para o tráfego de API. Ele roteia requisições para o backend correto, aplica autenticação e limitação de taxa, transforma requisições e respostas, armazena consultas em cache e registra todo o tráfego." } }, { "@type": "Question", "acceptedAnswer": { "@type": "Answer", "text": "SOAP é um protocolo que usa mensagens XML estritas definidas por arquivos WSDL. REST é um estilo arquitetural que tipicamente usa JSON com convenções mais flexíveis. SOAP possui padrões built-in de segurança e transação adequados para ambientes empresariais. REST é mais simples e domina o novo desenvolvimento de APIs." } }, { "@type": "Question", "name": "O que é GraphQL?", "acceptedAnswer": { "@type": "Answer", "text": "GraphQL é uma linguagem de consulta para APIs desenvolvida pela Meta. Diferente dos endpoints fixos do REST, o GraphQL permite que o cliente especifique exatamente quais campos precisa, resolvendo problemas de over-fetching e under-fetching. É útil para aplicativos móveis e modelos de dados complexos." } }, { "@type": "Question", "name": "O que é uma chamada de API?", "acceptedAnswer": { "@type": "Answer", "text": "Uma chamada de API é uma única requisição enviada de um aplicativo cliente para um endpoint de API, consistindo em um método HTTP, uma URL, cabeçalhos opcionais e um corpo opcional. O servidor retorna um código de status e um corpo de resposta." } } ] } </script>” +++ Para integrações no lado do navegador, a referência de API Web da MDN documenta as interfaces disponíveis para o código do site. Elas diferem da API própria de uma plataforma de afiliados, cuja autenticação, endpoints e limites devem ser verificados na documentação dessa plataforma.
Nesta página
Uma interface de programação de aplicações (API) é um contrato definido entre dois componentes de software que especifica como eles se comunicam. Um componente faz uma requisição em um formato estruturado; o outro retorna uma resposta com os dados solicitados ou executa a ação requisitada.
A definição tem três partes que importam:
Criticamente, uma API não é uma interface de usuário. Usuários finais nunca a veem. Quando um comprador clica em “Pagar com PayPal” em um site de e-commerce e vê uma tela de confirmação segundos depois, a API cuidou do handshake entre a loja e os servidores do PayPal — mas o comprador viu apenas o resultado.

Configure o rastreamento avançado em minutos. Não é necessário cartão de crédito.
API significa Interface de Programação de Aplicações (do inglês Application Programming Interface). Detalhando:
| Componente | O Que Significa |
|---|---|
| Aplicação | Qualquer programa de software com uma função definida — um aplicativo móvel, um serviço web, um banco de dados, um componente de sistema operacional |
| Programação | A interação acontece através de código, não por botões ou menus. Desenvolvedores escrevem instruções que chamam os métodos expostos pela API. |
| Interface | A fronteira compartilhada. Ela define o que pode ser solicitado e como, sem expor como o sistema subjacente atende à solicitação. |
O termo está em uso desde pelo menos os anos 1960, mas entrou no vocabulário mainstream da software com a ascensão das APIs web no início dos anos 2000. Hoje, quando a maioria das pessoas diz “API” sem qualificação, elas se referem a uma API web — que se comunica pela internet usando HTTP.
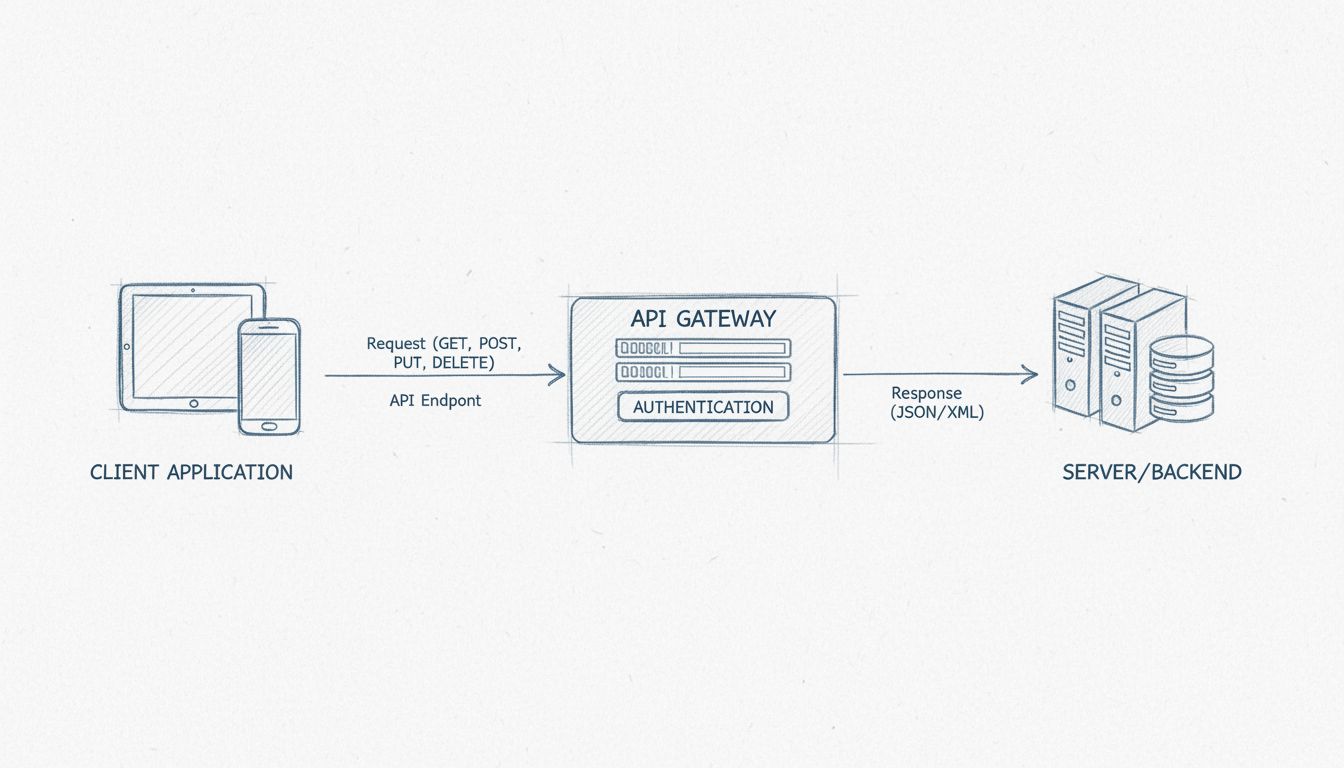
A comunicação por API segue um modelo cliente-servidor de requisição-resposta. Aqui está o ciclo de vida de uma única chamada de API:
O aplicativo cliente inicia uma requisição. Um desenvolvedor escreve código que envia uma requisição HTTP para um endpoint de API específico — uma URL que representa um recurso ou ação. A requisição inclui um método (GET, POST, PUT, DELETE), cabeçalhos (metadados como tokens de autenticação) e opcionalmente um corpo (o payload, geralmente em formato JSON).
A API recebe e valida a requisição. O servidor verifica se a requisição está bem formada, se as credenciais de autenticação são válidas e se o cliente está autorizado a realizar a operação solicitada.
O servidor processa a requisição. Isso pode envolver consultar um banco de dados, chamar outro serviço interno, transformar dados ou acionar um processo de negócio. A camada de API abstrai tudo isso do cliente.
O servidor retorna uma resposta. A resposta inclui um código de status HTTP (200 para sucesso, 404 para não encontrado, 500 para erro do servidor, etc.), cabeçalhos de resposta e tipicamente um corpo contendo os dados solicitados ou uma mensagem de confirmação — comumente formatado como JSON ou XML.
O aplicativo cliente consome a resposta. O código chamador analisa os dados e os utiliza — atualizando uma tela, armazenando um registro, acionando o próximo passo em um fluxo de trabalho.
Um exemplo concreto: um aplicativo de clima no seu celular envia uma requisição como GET /weather?city=Dallas para uma API de serviço meteorológico. A API consulta suas fontes de dados, constrói uma resposta JSON com temperatura, umidade e previsão, e a retorna. O aplicativo analisa esse JSON e exibe “82°F, parcialmente nublado.” O aplicativo nunca precisa saber como o serviço meteorológico coleta ou armazena seus dados — ele só precisa seguir o contrato da API.
https://api.weatherservice.com/v2/weather?city=Dallas&units=imperialSeja o primeiro a saber sobre novos recursos e atualizações do produto.
Um endpoint de API é uma URL (ou URI) específica dentro de uma API que corresponde a um recurso ou operação particular. Enquanto uma API é a interface inteira, um endpoint é um ponto de contato endereçável dentro dela.
Por exemplo, uma API hipotética de marketing de afiliados poderia expor estes endpoints:
| Endpoint | Método | O Que Faz |
|---|---|---|
/commissions | GET | Recupera uma lista de comissões |
/commissions/{id} | GET | Recupera uma única comissão por ID |
/commissions | POST | Cria um novo registro de comissão |
/affiliates/{id}/earnings | GET | Retorna o total de ganhos de um afiliado específico |
/clicks | POST | Registra um evento de clique para rastreamento |
Cada endpoint representa uma capacidade distinta. APIs bem projetadas usam nomenclatura de endpoints consistente e previsível para que os desenvolvedores possam raciocinar sobre a interface sem consultar constantemente a documentação. Esse padrão — tratar URLs como recursos e usar métodos HTTP para descrever ações — é a base do design de APIs REST.
Endpoints importam porque definem a granularidade do que você pode pedir ao sistema para fazer. Uma API com endpoints bem projetados permite que desenvolvedores componham fluxos de trabalho complexos a partir de chamadas simples e reutilizáveis. Uma API com endpoints mal projetados força os desenvolvedores a soluções alternativas — fazer múltiplas chamadas para montar dados que deveriam estar disponíveis em uma só, ou analisar respostas superdimensionadas para encontrar o único campo de que precisam.
APIs podem ser categorizadas de duas formas: por nível de acesso (quem pode usá-las) e por camada técnica (onde operam na pilha de software).
| Tipo | Quem Tem Acesso | Casos de Uso Comuns |
|---|---|---|
| APIs Públicas (Abertas) | Qualquer desenvolvedor externo, geralmente com uma chave de API | Dados meteorológicos, horários de transporte público, compartilhamento em redes sociais, gateways de pagamento |
| APIs de Parceiros | Parceiros de negócio específicos sob contrato | Troca de dados B2B, integração de fornecedores, serviços co-branded |
| APIs Privadas (Internas) | Apenas equipes internas de desenvolvimento | Conexão de microsserviços, sincronização de bancos de dados internos, automação de fluxos de trabalho internos |
| APIs Compostas | Clientes autorizados que precisam de operações em lote | Combinar múltiplas chamadas de API em uma única requisição para reduzir viagens de ida e volta e melhorar o desempenho |
APIs Públicas — às vezes chamadas de APIs abertas — são a categoria mais visível. Empresas como Google (Maps), Stripe (pagamentos) e OpenAI (ChatGPT) expõem APIs públicas que qualquer desenvolvedor pode integrar após registrar credenciais. O modelo de negócio varia: algumas são gratuitas com limites de taxa, outras cobram por chamada, e outras ainda impulsionam a adoção de uma plataforma.
APIs de Parceiros ficam entre públicas e privadas. São expostas a parceiros de negócio específicos sob termos negociados. Uma rede de afiliados, por exemplo, pode expor uma API de parceiros que permite que anunciantes aprovados consultem dados de comissão programaticamente — mas a mesma API não está disponível para o público em geral.
APIs Privadas — também chamadas de APIs internas — são usadas exclusivamente dentro de uma organização. O aplicativo móvel de uma empresa pode se comunicar com seu backend através de uma API privada que um usuário comum nunca descobriria. Essas APIs priorizam a produtividade do desenvolvedor interno e a segurança em detrimento da usabilidade geral.
APIs Compostas abordam um problema de desempenho: quando uma única ação de usuário requer dados de cinco serviços diferentes, fazer cinco chamadas de API separadas adiciona latência. Uma API composta agrupa essas requisições em uma única chamada e retorna uma resposta unificada. São comuns em arquiteturas de microsserviços e configurações de gateway de API.
requests e chamando requests.get() está usando uma API de biblioteca. Nenhuma rede está envolvida.psycopg2 para PostgreSQL se enquadram nesta categoria.Nem todas as APIs web são construídas da mesma forma. O protocolo — às vezes chamado de estilo arquitetural — define como as requisições e respostas são estruturadas, quais formatos usam e quais restrições seguem.
Benefícios das APIs REST:
curlLimitações do REST:
SOAP é um protocolo mais antigo, baseado em XML, que antecede o REST. É mais rígido: as mensagens devem estar em conformidade com um esquema XML estrito, e o protocolo define suas próprias regras de segurança e transação através dos padrões WS-*.
SOAP ainda é usado em ambientes empresariais — serviços financeiros, processamento de pagamentos e sistemas governamentais — onde sua segurança built-in, integridade de transações e contratos formais (arquivos WSDL) importam mais que a simplicidade do REST. SOAP é infraestrutura legada que persiste, não uma tecnologia que equipes escolhem para projetos novos.
Em vez de o servidor definir endpoints fixos com formatos de resposta fixos, o cliente especifica exatamente quais campos deseja em uma única consulta:
query {
  affiliate(id: "4821") {
    name
    totalEarnings
    recentCommissions(limit: 5) {
      amount
      date
      campaign { name }
    }
  }
}
APIs de Chamada de Procedimento Remoto (RPC) tratam operações do lado do servidor como chamadas de função. O cliente chama createInvoice(customer, amount) e o servidor retorna o resultado. gRPC, desenvolvido pelo Google, é o framework RPC moderno — usa Protocol Buffers para serialização binária eficiente e é popular em arquiteturas de microsserviços onde o desempenho importa mais que a legibilidade humana.
APIs WebSocket mantêm uma conexão bidirecional persistente. Diferente do modelo requisição-resposta do REST, o WebSocket permite que o servidor envie dados para o cliente sem esperar por uma requisição. Isso é essencial para funcionalidades em tempo real: aplicativos de chat, painéis ao vivo, edição colaborativa e feeds de dados em streaming.
Uma integração de API é o processo de conectar dois ou mais sistemas de software através de suas APIs para que possam trocar dados e acionar ações automaticamente. A integração define:
Por exemplo, uma integração de API entre uma plataforma de e-commerce e um sistema de rastreamento de afiliados pode funcionar assim: quando um cliente conclui uma compra, a plataforma de e-commerce envia uma requisição POST para o endpoint /conversions do sistema de rastreamento com os detalhes do pedido, ID do afiliado e valor da comissão. O sistema de rastreamento registra a conversão e retorna uma confirmação. Nenhum humano copiou dados entre planilhas; nenhum arquivo CSV foi enviado por email.
A empresa média de médio porte usa mais de 100 aplicações SaaS, e aquelas que funcionam juntas perfeitamente — através de APIs documentadas e estáveis — são as que vencem.
O marketing de afiliados funciona com dados: cliques, conversões, taxas de comissão, cronogramas de pagamento, métricas de desempenho. Cada parte desses dados deve se mover entre sistemas de forma confiável e em tempo quase real. APIs tornam isso possível.
Anunciantes usam APIs para:
Publishers usam APIs para:
Gerentes de programa ficam entre anunciantes e publishers. APIs permitem que eles:
APIs no marketing de afiliados são poderosas, mas não são mágica:
Um gateway de API é um servidor que fica entre clientes e um conjunto de serviços de backend, atuando como um ponto único de entrada para todas as requisições de API. Em vez de os clientes chamarem cada microsserviço diretamente, eles chamam o gateway, que roteia requisições, aplica políticas e agrega respostas.
Um gateway de API tipicamente lida com:
No contexto de uma plataforma de afiliados, um gateway de API pode lidar com autenticação para milhares de publishers, limitar a taxa de chaves de API individuais para prevenir abusos, e rotear diferentes tipos de requisição — chamadas de rastreamento, consultas de relatórios, comandos administrativos — para diferentes serviços de backend — tudo por trás de um único domínio consistente como api.yourplatform.com.
Eles não são opcionais para qualquer plataforma que lide com tráfego de API em produção em escala.
APIs expõem lógica de negócio e dados à rede, o que as torna um alvo de alto valor. Proteger uma API envolve múltiplas camadas:
Autenticação. Toda requisição de API deve provar quem a está fazendo. Mecanismos comuns: chaves de API (simples, mas facilmente vazadas), tokens OAuth 2.0 (padrão da indústria para acesso delegado) e TLS mútuo (baseado em certificado, comum em APIs B2B e financeiras).
Autorização. Autenticação prova identidade; autorização determina o que essa identidade tem permissão para fazer. A chave de API de um publisher deve ser capaz de consultar suas próprias comissões — não as de ninguém. Implemente permissões com escopo e valide-as em cada requisição.
Segurança de transporte. Sempre use HTTPS (TLS 1.2 ou superior). Nunca exponha um endpoint de API em HTTP simples em produção. Isso criptografa dados em trânsito e previne ataques man-in-the-middle.
Validação de entrada. Trate toda requisição de API como potencialmente maliciosa. Valide tipos de dados, comprimentos de string, intervalos numéricos e valores enum antes de processar. Rejeite qualquer coisa inesperada — não tente “corrigir” entrada malformada.
Limitação de taxa. Limite o número de requisições que um cliente pode fazer em uma determinada janela de tempo. Isso previne tanto sobrecarga acidental quanto ataques de negação de serviço deliberados. Retorne HTTP 429 (Muitas Requisições) com um cabeçalho Retry-After quando os limites forem excedidos.
Registro e monitoramento. Registre toda requisição de API — timestamp, ID do cliente, endpoint, método, código de status e latência. Monitore logs em busca de anomalias: picos súbitos, padrões de erro incomuns, requisições de novas faixas de IP. Incidentes de segurança são visíveis primeiro nos logs, não em relatórios de usuários.
Gateway de API como camada de segurança. Um gateway de API centraliza autenticação, limitação de taxa e validação de requisições, reduzindo a superfície de ataque de serviços de backend individuais. É o ponto único de estrangulamento onde as políticas de segurança são aplicadas consistentemente.
Autorização de objeto quebrada (acessar dados de outro usuário alterando um ID na URL) consistentemente se classifica como a vulnerabilidade de API mais comum.
Antes de escrever código, defina o que a API fará. Use a Especificação OpenAPI (antigo Swagger) para descrever cada endpoint, seus parâmetros, seu formato de resposta e suas condições de erro em um documento YAML ou JSON legível por máquina. Uma especificação OpenAPI bem escrita serve como:
Para a maioria das novas APIs, REST com JSON é a escolha padrão — é amplamente compreendido, rico em ferramentas e suficiente para a maioria dos casos de uso. Escolha GraphQL se os clientes precisarem de consultas flexíveis e orientadas pelo cliente e under-fetching for um problema conhecido. Escolha gRPC se você precisar de comunicação serviço-a-serviço interna de alto throughput e baixa latência.
Construa a lógica do lado do servidor que atende ao contrato da API. Isso envolve:
Documentação não é um pensamento posterior. É a primeira coisa que um desenvolvedor integrando com sua API verá, e determina se ele terá sucesso ou desistirá. Uma boa documentação de API inclui:
Ferramentas como Swagger UI, Redoc e Postman podem gerar documentação interativa a partir de uma especificação OpenAPI, permitindo que desenvolvedores testem endpoints diretamente no navegador.
O teste de API verifica se a implementação corresponde ao contrato — e se mantém sob carga. As categorias de teste incluem:
Roteie o tráfego de produção através de um gateway de API que lida com terminação TLS, autenticação, limitação de taxa e monitoramento. Implante a API em um ambiente containerizado ou serverless que possa escalar horizontalmente à medida que o tráfego cresce. Monitore latência, taxas de erro e throughput continuamente — e configure alertas para desvios da linha de base.
Teste de API é a prática de verificar se uma API se comporta conforme especificado — retornando os dados certos para requisições válidas, os erros certos para as inválidas, e mantendo o desempenho sob carga esperada. É distinto do teste de interface de usuário: não há navegador, renderização de página ou layout visual para validar. O teste envia uma requisição HTTP e verifica a resposta.
O teste de API abrange:
GET /commissions/123 retorna os dados da comissão 123 — e apenas os dados da comissão 123? POST /commissions com entrada válida cria um novo registro e retorna status 201?Testes de API automatizados — executados em pipelines CI/CD a cada commit — detectam regressões antes que cheguem à produção. Ferramentas como Postman, REST Assured e Supertest tornam prático construir e manter suítes de teste que cobrem todos os endpoints.
Gerencie múltiplos programas de afiliados e melhore a performance dos seus parceiros afiliados com o Post Affiliate Pro.
O que é uma API em termos simples, como você pode usá-la no Post Affiliate Pro e quais benefícios ela traz para o seu negócio?
Aprenda como as APIs funcionam, sua arquitetura, tipos e aplicações reais. Guia abrangente sobre Interfaces de Programação de Aplicações para desenvolvedores e ...

Descubra o que é uma API com exemplos do mundo real, como login em redes sociais e processamento de pagamentos. Saiba como as APIs impulsionam softwares de afil...
Junte-se à nossa comunidade de clientes satisfeitos e forneça excelente suporte ao cliente com o Post Affiliate Pro.
See our privacy policy.